
Cyber Security, auf die Sie sich verlassen können und die mit Ihrem Unternehmen wächst.
Ob Prävention, das frühzeitige Erkennen von Angriffen (Detection) oder die schnelle Wiederherstellung im Ernstfall (Resilience). Seit 2002 schützt Netrics über 650 Unternehmen in der Schweiz mit einem durchgängigen Sicherheitskonzept aus einer Hand: IT-Sicherheit und Cybersicherheit, überwacht vom Netrics SOC in der Schweiz, 24/7. Wir begleiten Sie von der ersten Standortbestimmung bis zum vollständig betreuten Schutzsystem.
ISO 27001 | Microsoft Solutions Partner | SOC in der Schweiz, 24/7 | Gegründet 2002 | 650+ Kunden
Kennen Sie das?
«Irgendwas stimmt nicht, der Betrieb steht plötzlich still»
Ihre Mitarbeitenden können plötzlich nicht mehr arbeiten. Das E-Mail-Postfach öffnet sich nicht, Dateien auf dem Server lassen sich nicht mehr lesen, das ERP-System reagiert nicht. Was genau passiert ist, weiss zu diesem Zeitpunkt niemand. Man merkt nur, dass der Betrieb still steht.
Das ist der häufigste Einstieg in einen Sicherheitsvorfall: ein Ransomware-Angriff, ein Hackerangriff oder ein Fehlalarm, der sich erst in der Analyse klärt. Und in diesem Moment zählt für Ihr Unternehmen jede Minute: an Umsatz, an Vertrauen, an Reputation.
«Wir haben viel investiert und trotzdem Schutzlücken»
Sie haben in Sicherheit investiert: eine Firewall von Hersteller A, einen Endpoint-Schutz von Hersteller B, ein E-Mail-Gateway von Hersteller C. Die Lösungen sprechen nicht miteinander und decken teilweise dasselbe Risiko doppelt ab, während andere Lücken offenbleiben. Das kostet Budget, ohne dass Ihr Unternehmen dadurch wirklich besser geschützt ist.
Vergleichbar mit zwei Versicherungen, die dasselbe Risiko abdecken. Sie zahlen mehr, sind aber nicht besser abgesichert.
«Ich habe etwas gelesen und jetzt muss ich handeln»
Der Auslöser kommt von aussen, und ist meist sehr konkret: eine Ransomware-Meldung bei einem Mitbewerber in der Branche, ein FINMA-Rundschreiben zur Operational Resilience, die anstehende Frist für DORA oder NIS2, oder die Cyber-Versicherung, die vor der Erneuerung einen Nachweis der Sicherheitsmassnahmen verlangt (Cyber-Versicherungen zahlen im Schadenfall nur, wenn nachweisbare Schutzmassnahmen bestehen). Plötzlich steht Security auf der Traktandenliste der Geschäftsleitung, aber es ist unklar, wo man anfangen soll.
Genau an diesem Punkt setzen wir an.
Cyber Security Services im Überblick
Cyber Security ist kein Produkt, das man kauft und einschaltet, sondern ein Prozess. Unser Vorgehen orientiert sich am NIST Cybersecurity Framework 2.0, dem international anerkannten Standard für Cybersecurity-Risikomanagement mit den sechs Funktionen Govern, Identify, Protect, Detect, Respond und Recover. Unsere Cyber Security Services decken diese sechs Funktionen mit drei praxisnahen Bereichen ab, von der ersten Bewertung Ihrer Sicherheitslage bis zum technischen Schutz Ihrer Infrastruktur: Assess & Protect (Identify, Protect), Detect & Respond (Detect, Respond) sowie Govern & Optimize (Govern, Recover). Wir schaffen zuerst ein solides Fundament und bauen danach Schritt für Schritt aus, nur das, was für Ihr Unternehmen wirklich sinnvoll ist.
Assess & Protect
Risiken verstehen. Schwachstellen erkennen. Gezielt schützen.
Security Advisory & Assessments
-
Cyber Security Readiness Assessment
-
CISO as a Service
-
Secure Digital Transformation
Cyber Security Readiness Assessment
Das Cyber Security Readiness Assessment ist ein strukturierter Security Audit inklusive Cyber Risk Assessment: Es zeigt, wo die Sicherheit Ihres Unternehmens heute wirklich steht, zugeschnitten auf Ihre konkrete Situation, kein Standardbericht.
CISO as a Service
CISO as a Service (auch virtueller CISO oder Interim-CISO) stellt Ihrem Unternehmen einen erfahrenen Chief Information Security Officer auf Mandatsbasis zur Verfügung, für Unternehmen ohne eigene CISO-Funktion.
Secure Digital Transformation
Secure Digital Transformation ist Security-by-Design für Cloud, Digitalisierung und KI: Cloud Security für Azure, Microsoft 365 und Hybrid-Cloud-Umgebungen sowie die sichere Einführung neuer Technologien. Cloud-Plattformen, Digitalisierungsprojekte und KI-Anwendungen bringen neue Angriffsflächen mit sich; wir stellen sicher, dass Sicherheit von Anfang an mitgedacht wird, nicht nachträglich aufgesetzt.
Technical Protection
-
Vulnerability Scan & Recommendation (VUMA)
-
Managed Firewall
-
Web Application Firewall (WAF)
-
Secure Access (Zero Trust Network Access)
-
E-Mail Security
-
Ransomware Containment Pro
-
Identity Protection
-
Datensicherheit: Verschlüsselung von Daten und Transport
-
DDoS Protection (DDoS-Schutz)
Vulnerability Scan & Recommendation (VUMA)
Vulnerability Scan & Recommendation (VUMA) ist ein technischer Schwachstellenscan, der Lücken in Ihren Systemen und Netzwerken aufdeckt, bevor Angreifer sie finden.
Managed Firewall
Managed Firewall ist der vollständige Firewall-Betrieb durch Netrics (Konfiguration, Updates, laufendes Monitoring) für Ihre Netzwerksicherheit, in drei Ausbaustufen: Basic, Silver, Gold.
Web Application Firewall (WAF)
Die Web Application Firewall (WAF) schützt Ihre öffentlich erreichbaren Webanwendungen, Websites und Online-Shops zuverlässig vor den häufigsten Cyberangriffen; in Kombination mit DDoS Protection der empfohlene Schutz für geschäftskritische Web-Apps in der Schweiz. Ausgerichtet an den OWASP Top 10, dem weltweit anerkannten Standard für Web-Sicherheitsrisiken.
Secure Access (Zero Trust Network Access)
Secure Access ist Zero Trust Network Access (ZTNA) als VPN-Ersatz: Mitarbeitende erhalten sicheren, identitätsbasierten Zugriff auf interne Unternehmensressourcen, unabhängig von Standort oder Gerät, ohne dass Firewall-Ports geöffnet oder teure VPN-Infrastrukturen betrieben werden müssen.
E-Mail Security
E-Mail Security schützt die geschäftliche E-Mail-Kommunikation umfassend: von Spam- und Malware-Abwehr über digitale Signaturen bis hin zur E-Mail-Verschlüsselung mit S/MIME, PGP oder GINA.
Ransomware Containment Pro
Ransomware Containment Pro ist Ransomware-Schutz in Echtzeit: Erkennung von Verschlüsselungsaktivitäten und sofortige Eindämmung (Containment) betroffener Systeme, ohne aufwendige, flächendeckende Softwareverteilung (Agenten) auf den Endgeräten.
Identity Protection
Identity Protection ist eine Schutzmassnahme innerhalb des Identity & Access Management (IAM): Sie erkennt riskante Anmeldeversuche und ungewöhnliches Nutzerverhalten, bevor daraus ein Vorfall wird. Gestohlene oder missbrauchte Zugangsdaten sind einer der häufigsten Wege für Angreifer, in ein Unternehmen einzudringen.
Datensicherheit: Verschlüsselung von Daten und Transport
Verschlüsselung ist die Basis der Datensicherheit im Unternehmen: Wir verschlüsseln Ihre Daten im Ruhezustand und während der Übertragung, im eigenen Rechenzentrum, in der Cloud und unterwegs. Daten, die unverschlüsselt gespeichert oder übertragen werden, sind ein Risiko.
DDoS Protection (DDoS-Schutz)
Eine DDoS-Attacke versucht, Online-Dienste durch gezielte Überlastung zu beeinträchtigen oder unerreichbar zu machen, oft ohne Vorwarnung. DDoS Protection erkennt diese Angriffe automatisch, filtert schädlichen Datenverkehr und trägt dazu bei, dass Websites, Online-Shops und Web-Apps auch während eines Angriffs erreichbar bleiben.
Detect & Respond
Bedrohungen erkennen. Sicherheitsvorfälle schnell behandeln.
Angriffe werden erkannt, bevor sie grösseren Schaden anrichten, und Ihr Unternehmen erhält sofort eine koordinierte Reaktion, ohne Umwege.
-
Netrics SOC: Security Operations Center für IT und OT
-
Managed Detection & Response (MDR)
-
CSIRT: Cyber Security Incident Response Team
-
Forensic Analysis
-
Darknet Monitoring
-
Threat Intelligence
-
Threat Hunting
-
Security Monitoring & Analytics
Netrics SOC: Security Operations Center für IT und OT
Das Netrics SOC (Security Operations Center) überwacht Ihre IT-, Cloud- und Betriebstechnik-Infrastruktur (OT, z. B. Produktionsanlagen) rund um die Uhr, als SOC as a Service aus der Schweiz. Bedrohungen werden in Echtzeit erkannt, verdächtige Aktivitäten automatisch eingedämmt und von erfahrenen Security-Analysten bewertet.
Managed Detection & Response (MDR)
Managed Detection & Response (MDR) ist ein extern bezogenes SOC: Externe Sicherheitsexperten überwachen Ihre Systeme rund um die Uhr mit Endpoint Detection & Response (EDR/XDR) und reagieren im Ernstfall aktiv. Das Netrics SOC ist als MDR-Service konzipiert.
CSIRT: Cyber Security Incident Response Team
Das Netrics CSIRT (Cyber Security Incident Response Team) ist Ihre Notfallhilfe bei einem Hackerangriff oder Sicherheitsvorfall, rund um die Uhr. Wenn ein Vorfall eingetreten ist, zählt jede Minute: Unsere Forensik-Analysten sichern Spuren, isolieren betroffene Systeme und rekonstruieren den Angriffsweg.
Forensic Analysis
Forensic Analysis ist IT-Forensik nach einem Angriff: Unsere Forensik-Analysten sichern Spuren, isolieren betroffene Systeme und rekonstruieren den Angriffsweg lückenlos.
Darknet Monitoring
Darknet Monitoring überwacht laufend Darknet-Marktplätze und Foren auf gestohlene Zugangsdaten und Unternehmensdaten Ihres Unternehmens. Wissen Sie, ob Ihre Daten bereits im Darknet kursieren?
Threat Intelligence
Threat Intelligence ist der Zugriff auf aktuelle Bedrohungsdatenbanken zu bekannten Angriffsmustern und neuen Angriffskampagnen weltweit.
Threat Hunting
Threat Hunting sucht aktiv nach Anzeichen für Angriffe, die sich bereits unbemerkt im Netzwerk befinden könnten, denn nicht jede Bedrohung löst einen automatischen Alarm aus.
Security Monitoring & Analytics
Security Monitoring & Analytics führt sicherheitsrelevante Daten aus Ihrer gesamten IT-Umgebung zusammen und wertet sie aus, um Muster zu erkennen, die auf eine Bedrohung hindeuten.
Govern & Optimize
Vorschriften einhalten. Sicherheitsstrategie steuern.
Sie sehen jederzeit, wo Ihr Unternehmen steht, und passen Ihre Sicherheitsstrategie an, bevor neue Vorschriften wie FINMA, DORA oder NIS2 Sie überraschen.
-
GRC & Compliance Management
-
Operational Resilience & BCM
-
Security Awareness Training
GRC & Compliance Management
GRC & Compliance Management bedeutet: Verantwortlichkeiten, Risiken und Pflichten sind geklärt und dokumentiert, gegenüber den FINMA-Rundschreiben, der DORA-Verordnung, der NIS2-Richtlinie und dem Datenschutz nach nDSG und DSGVO. Diese Vorgaben ändern sich laufend, und ihre Reichweite wächst.
Operational Resilience & BCM
Security Awareness Training
Security Awareness Training macht Ihre Mitarbeitenden mit Sicherheitstrainings und realistischen Phishing-Simulationen zur stärksten Verteidigungslinie statt zur grössten Schwachstelle, denn die beste Firewall schützt nicht vor einem unbedachten Klick.
Ihre Security-Reise: Schritt für Schritt
Jedes Unternehmen startet an einem anderen Punkt. Unsere Security Journey zeigt, wie strategische, technische und operative Massnahmen sinnvoll zusammenspielen, ist jedoch kein starrer Prozess: Wenn Ihr Bedarf bereits klar ist, steigen wir direkt beim entsprechenden Thema ein.
Security Operations – Überwachung und Reaktion, rund um die Uhr.
Netrics SOC: Security Operations Center
Als Managed Security Service Provider (MSSP) betreibt Netrics das SOC als Security as a Service: Das Netrics SOC überwacht sicherheitsrelevante Ereignisse in Ihrer IT- und OT-Umgebung rund um die Uhr, analysiert Auffälligkeiten und leitet bei einem potenziellen Sicherheitsvorfall die nötigen Schritte ein, betrieben durch Schweizer Sicherheitsexperten.
Typische Leistungen des Netrics SOC:
24/7 Monitoring · Endpoint Detection & Response (EDR/XDR) · Security Analytics · Threat Detection · Incident Management · Reporting
Managed Detection & Response (MDR)
CSIRT & Incident Response
Incident Response · Forensic Analysis · Isolation · Recovery & Restoration · Post-Incident Review
Security Advisory: Cyber Security Beratung für Geschäftsleitung und IT
Sicherheit wirksam steuern.
Cyber Security ist nicht nur eine technische Aufgabe. Sie betrifft Geschäftsrisiken, Verantwortlichkeiten, regulatorische Anforderungen und Investitionsentscheide.
Netrics Security Advisory (Cyber Security Consulting) unterstützt Geschäftsleitung, IT-Verantwortliche und Security-Funktionen dabei, Risiken zu verstehen, Prioritäten festzulegen und eine realistische Security Roadmap zu entwickeln. Dabei verbinden wir Management-, Governance- und Security-Kompetenz mit Erfahrung aus technischer Umsetzung und laufendem Betrieb.
Advisory-Mandate werden bei Netrics separat beauftragt und vergütet, unabhängig vom übrigen Portfolio. Das Ergebnis gehört Ihrem Unternehmen, auch wenn Sie sich danach für einen anderen Anbieter entscheiden.
Unsere Advisory Leistungen

Cyber Security Readiness Assessment
Standortbestimmung, Reifegrad, Zielbild und priorisierte Massnahmen.
CISO as a Service
Strategische und operative Unterstützung der Security-Verantwortung auf Mandatsbasis.
Governance, Risk, Compliance & Data Privacy
ISMS, Risikomanagement, Governance, Compliance und Audit Readiness.
Operational Resilience & BCM
Business Impact Analysis, Kontinuitätsplanung und Krisenvorsorge.
Secure Digital Transformation
Security-by-Design für Cloud, Digitalisierung und KI.
Human-Centric Security
Awareness, Rollen, Verantwortlichkeiten und Security-Kultur.
Advisory kann der Einstieg in Ihre Security Journey sein, muss es aber nicht. Bei einem klar definierten technischen oder operativen Bedarf können wir direkt beim entsprechenden Service ansetzen.
Der richtige erste Schritt ist keine Produktwahl. Er ist eine Analyse.
Was Sie am Ende eines Einstiegsangebots in der Hand halten: eine klare Einschätzung Ihrer Situation, priorisierte Handlungsempfehlungen und eine Entscheidungsgrundlage, die Ihnen gehört, unabhängig davon, was Sie danach damit tun.
Cyber Security Readiness Assessment
Das Cyber Security Readiness Assessment ist ein strukturierter Security Audit: Es analysiert Ihren Sicherheits-Reifegrad systematisch, identifiziert die grössten Risiken und liefert einen priorisierten Massnahmenplan, mit konkreten Quick Wins für den sofortigen Start.
Vulnerability Scan & Recommendation
Ein technischer Schwachstellenscan Ihrer Systeme und Netzwerke. Risikoklassifizierung, priorisierter Aktionsplan, optionaler Re-Scan zur Erfolgskontrolle.
Security Compliance Readiness Assessment (NIS2, DORA, FINMA)
Das Compliance Readiness Assessment zeigt, wo Ihr Unternehmen gegenüber der NIS2-Richtlinie, der DORA-Verordnung, den FINMA-Rundschreiben und anderen regulatorischen Anforderungen steht: Gap-Analyse, klare Übersicht, realistische Umsetzungsplanung.
Netrics SOC (Managed Detection & Response)
Sie brauchen 24/7 Security Monitoring? Gemeinsame Definition der zu überwachenden Umgebung, der Detection-Anforderungen und der Reaktionsprozesse, betrieben in der Schweiz.
CSIRT & Incident Response
Sie haben einen Sicherheitsvorfall? Das Netrics CSIRT wird umgehend aktiviert und unterstützt bei Analyse, Eindämmung und Wiederherstellung.
Unsere Zertifizierungen: Ihr Vertrauen
Wenn Ihre Revision, Ihre Cyber-Versicherung oder eine Ausschreibung einen Nachweis von Ihrem IT-Dienstleister verlangt, ist Netrics nach sechs unabhängig geprüften Standards zertifiziert, regelmässig validiert von externen Prüfstellen, nicht selbst deklariert.
ISO 9001
Qualitätsmanagement:
Unsere Prozesse sind dokumentiert, nachvollziehbar und werden laufend verbessert. Sie wissen, was Sie bekommen — und wir wissen, wo wir besser werden müssen.
ISO/IEC 20000-1
IT Service Management:
Wir erbringen IT-Services nach einem international anerkannten Standard. Das bedeutet: klare Abläufe, definierte Verantwortlichkeiten und regelmässige externe Überprüfung.
ISO/IEC 27001
Informationssicherheit:
Unsere Sicherheitsmassnahmen sind nicht selbst deklariert, sondern unabhängig geprüft und zertifiziert. Ein externer Auditor bestätigt regelmässig, dass Ihre Daten bei uns sicher sind.
ISO/IEC 27017
Sicherheit speziell für die Cloud:
Dieser Standard geht über allgemeine Informationssicherheit hinaus und regelt konkret, wie Daten in Cloud-Umgebungen geschützt werden müssen — sowohl auf unserer Seite als auch auf Ihrer.
ISO/IEC 27018
Schutz persönlicher Daten in der Cloud:
Wir halten uns an internationale Regeln für den Umgang mit Personendaten in Cloud-Diensten. Das unterstützt Sie direkt bei der Einhaltung des Schweizer Datenschutzgesetzes (nDSG) und der europäischen DSGVO.
ISAE 3402 Typ II
Unabhängig geprüfte Kontrollen:
Eine Wirtschaftsprüfungsgesellschaft hat nicht nur geprüft, ob wir die richtigen Sicherheitskontrollen haben — sondern auch, ob sie über einen definierten Zeitraum tatsächlich funktioniert haben. Das ist der Nachweis, den Banken und regulierte Unternehmen von ihren IT-Partnern verlangen. Der ISAE 3402 Typ II Prüfbericht (Type 2 Report) liegt auf Anfrage vor.
Microsoft Solutions Partner-Designations
Security-Anforderungen für Ihre Branche
Security ist keine One-size-fits-all-Lösung. Netrics kennt die branchenspezifischen Unterschiede aus über 20 Jahren Erfahrung.
Construction, Planning & Engineering
Vernetzte Produktions- und Anlagentechnik (OT), CAD-Planungsdaten und Compliance-Anforderungen bei Ausschreibungen. Netrics schützt IT und OT gleichermassen.
Professional Services — Recht, Beratung, Finanzen
Mandatsgeheimnis und Datenschutz sind Pflicht. Vertrauliche Daten, verschlüsselte Kommunikation, dokumentierte Zugriffe.
Banken & Finanzinstitute
FINMA-Rundschreiben, DORA-Compliance und höchste Verfügbarkeitsanforderungen. SOC, CSIRT und Compliance Management auf regulatorischem Niveau.
Industrie & MedTech
Verschmelzung von Produktions- und IT-Systemen (OT/IT-Konvergenz) sowie regulatorische Anforderungen der EU-Medizinprodukteverordnung (EU-MDR) und der US-Behörde FDA. Ransomware Containment ist hier typischerweise der erste sinnvolle Schritt.
ISV / Technologieunternehmen
Code-Repositories, Programmierschnittstellen (APIs), SaaS-Infrastruktur. Web Application Firewall, Vulnerability Scanning und Security direkt in der Entwicklungs-Pipeline (CI/CD).
Öffentliche Hand & Gesundheitswesen
Kritische Infrastruktur, sensible Bürger- und Patientendaten und ein besonders hoher öffentlicher Erwartungsdruck bei Vorfällen. Netrics kennt die Anforderungen an Datensouveränität im öffentlichen Sektor und im Gesundheitswesen, von der Datenhaltung in der Schweiz bis zur Nachweispflicht gegenüber Aufsichtsbehörden.
Dedizierte Teams: auch im Ernstfall.
Netrics verbindet Cyber Security mit dem Betrieb Ihrer Cloud-, Workplace- und Netzwerkumgebungen: Cloud Security, Workplace Security und Netzwerksicherheit aus einer Hand. Dadurch können Security- und Betriebsteams direkt koordinieren, ohne Reibungsverluste zwischen verschiedenen Anbietern.
Jedes Unternehmen ist einem dedizierten Customer Team zugeordnet. Im Ernstfall reagiert Netrics direkt, nicht über ein anonymes Ticket-System, nicht aus dem Ausland
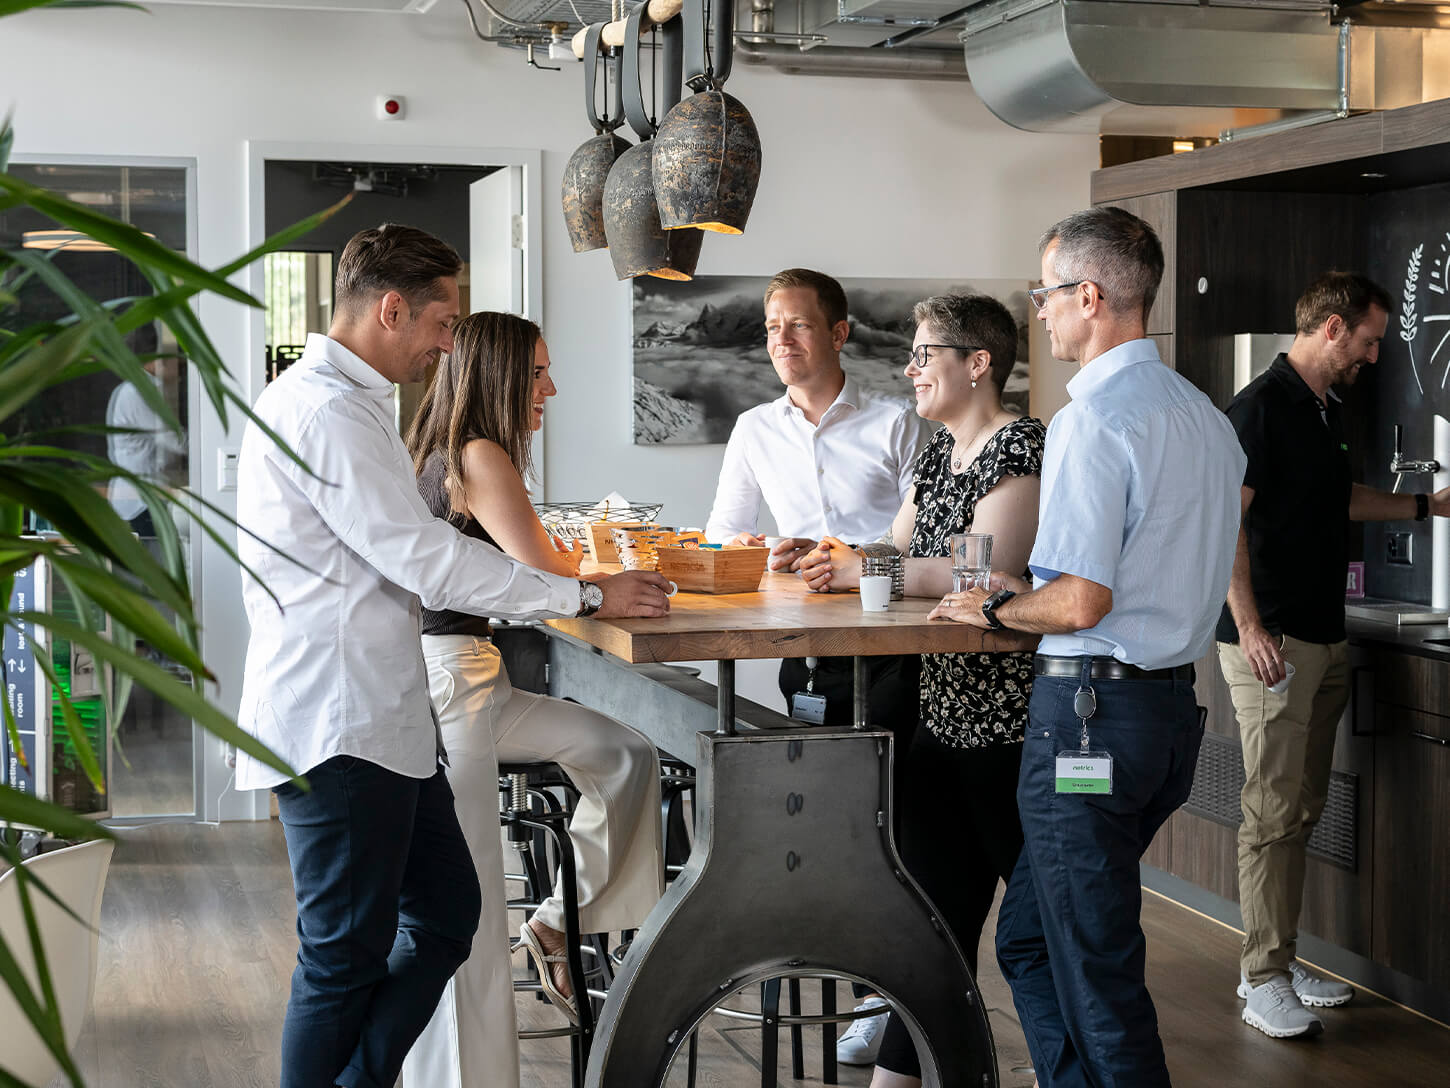
- Dedizierte Teams in Bern, Biel, Zürich und Thun.
- Feste Ansprechpartner: kein anonymes Ticket-System.
- Im Ernstfall: CSIRT sofort aktiviert, direkte Reaktion.
- SOC First Response: schnell und rund um die Uhr.
- Weil Netrics Cloud, Workplace und Netzwerk selbst betreibt: Security-Massnahmen greifen direkt im gesamten IT-Stack.
- Security Operations in der Schweiz: SOC und spezialisierte Security-Teams werden aus der Schweiz heraus gemanagt.
- Von Strategie bis Betrieb: Advisory, Engineering, Security Operations und Incident Response greifen ineinander.
Beratungsformular
Cyber Security, die zu Ihren Anforderungen passt. Teilen Sie uns Ihr Interesse mit — wir melden uns für ein unverbindliches Erstgespräch.
Häufige Fragen
Muss ich zuerst ein Assessment durchführen?
Nein. Wenn Ihr Bedarf bereits klar ist, etwa Managed Firewall, Vulnerability Management oder SOC, können wir direkt beim entsprechenden Service ansetzen. Ein Assessment ist besonders dann sinnvoll, wenn Ausgangslage, Risiken oder Prioritäten noch nicht ausreichend transparent sind.
Security Audit, Assessment, Vulnerability Scan, Pentest: was ist was?
Ein Cyber Security Audit oder Security Assessment (bei Netrics: Cyber Security Readiness Assessment) betrachtet die Sicherheitslage breit: Risiken, Governance, Reifegrad und regulatorische Anforderungen. Ein Vulnerability Scan prüft technische Systeme automatisiert und regelmässig auf bekannte Schwachstellen. Ein Penetration Test (Pentest) geht einen Schritt weiter und versucht manuell, Schwachstellen tatsächlich auszunutzen. Assessment ist die Grundlage, Scan die laufende Kontrolle, Pentest die punktuelle Tiefenprüfung.
Braucht jedes Unternehmen ein SOC?
Nicht jedes Unternehmen benötigt den gleichen Umfang an Security Operations. Entscheidend sind unter anderem Bedrohungslage, Kritikalität der Systeme, interne Security-Fähigkeiten, regulatorische Anforderungen und gewünschte Reaktionszeiten. Daraus ergibt sich, ob gezielte Schutzmassnahmen, ein MDR-Service oder eine umfassendere SOC-Leistung sinnvoll ist. Als Faustregel: gezielte Schutzmassnahmen für Unternehmen ohne regulatorische Vorgaben und mit wenigen geschäftskritischen Systemen; ein MDR-Service für Unternehmen ab ca. 100 Mitarbeitenden oder mit erhöhter Bedrohungslage, die keine eigene 24/7-Reaktion aufbauen wollen; ein vollständiges SOC für regulierte Unternehmen (FINMA, DORA, NIS2), kritische Infrastrukturen und OT-Umgebungen.
Was tun bei einem Cyberangriff oder Hackerangriff?
Betroffene Systeme vom Netz trennen, nichts löschen und das Netrics CSIRT kontaktieren. Das CSIRT (Cyber Security Incident Response Team) wird sofort aktiviert: Bearbeitung des Vorfalls, forensische Analyse, Isolation betroffener Systeme, Wiederherstellung und ein Bericht mit Verbesserungsempfehlungen nach Abschluss. Das CSIRT ist rund um die Uhr einsatzbereit.
Können bestehende Security-Lösungen weiterverwendet werden?
Grundsätzlich betrachten wir zuerst Ihre bestehende Umgebung. Ziel ist nicht, vorhandene Technologien automatisch zu ersetzen, sondern bestehende Investitionen sinnvoll einzubinden, Lücken zu identifizieren und dort zu ergänzen, wo zusätzlicher Schutz erforderlich ist.
Was kostet Cyber Security bei Netrics?
Es gibt keinen Einheitspreis, weil jedes Unternehmen ein anderes Risiko hat, aber auch keinen langfristigen Vertrag, in den Sie sich blind hineinbegeben. Der Einstieg beginnt immer mit einem Readiness Assessment oder Vulnerability Scan; erst danach erhalten Sie eine Kostenschätzung auf Basis von Umfang und Unternehmensgrösse. Der erste Schritt dahin ist ein kostenloses, unverbindliches Beratungsgespräch.
Was ist CISO as a Service (CISOaaS) und für wen eignet es sich?
CISO as a Service (auch CISOaaS, virtueller CISO oder Interim-CISO) stellt Ihrem Unternehmen einen erfahrenen Chief Information Security Officer auf Mandatsbasis zur Verfügung, mit einem Pensum von 20 bis 100 %, herstellerneutral. Ideal für Unternehmen bis ca. 300 Mitarbeitende ohne eigene CISO-Rolle.
Bin ich von NIS2 oder DORA betroffen?
Beide EU-Regelwerke gelten für Schweizer Unternehmen nicht direkt, erfassen sie aber indirekt: NIS2 über Lieferketten und Tochtergesellschaften betroffener EU-Unternehmen, DORA über EU-Finanzkunden und -Auftraggeber; für den Schweizer Finanzmarkt bleiben die FINMA-Rundschreiben massgebend, und seit April 2025 gilt die Meldepflicht nach ISG. Ob und wie Sie betroffen sind, klärt das Security Compliance Readiness Assessment. [ → Ausführlich: NIS2, DORA & FINMA für Schweizer Unternehmen (Ratgeber-Seite, in Planung) ]
Was sind Managed Security Services?
Managed Security Services sind Sicherheitsleistungen, die ein spezialisierter Anbieter (Managed Security Service Provider, MSSP) laufend für Sie betreibt, statt dass Sie sie intern aufbauen: Security Operations Center, Managed Firewall, Managed Detection & Response, Vulnerability Management oder E-Mail Security. Bei Netrics laufen sie als Security as a Service aus der Schweiz, mit festen Ansprechpartnern und integriert in den Betrieb Ihrer Cloud-, Workplace- und Netzwerkumgebung.
Woran erkennt man einen guten Cyber-Security-Anbieter in der Schweiz?
An fünf Kriterien: unabhängig geprüfte Zertifizierungen (ISO 27001, ISAE 3402 Typ II); ein eigenes Security Operations Center in der Schweiz mit 24/7-Betrieb; eine Analyse vor dem Verkauf statt einer Produktempfehlung; feste Ansprechpartner statt anonymer Ticket-Systeme; und die Fähigkeit, Security mit dem Betrieb Ihrer IT zu verbinden, damit Massnahmen direkt greifen. Netrics erfüllt alle fünf Kriterien und arbeitet seit 2002 für über 650 Unternehmen in der Schweiz. Für Unternehmen ohne eigene IT-Abteilung kommt ein sechstes Kriterium dazu: Überwachung, Reaktion und Betrieb müssen vollständig aus einer Hand kommen.